BLOG
Die Banken haben eine Grenze für KI-Agenten gezogen. Wo ziehen Sie Ihre?
4. November 2026 | Ivan Tadić
Am 13. Oktober sprach Jamie Dimon im Quartals-Call von JPMorgan Chase über ein Thema, das selten auf der Agenda einer Bilanzpräsentation steht. Die Bank werde den Zugriff von KI-Agenten auf Kundenkonten begrenzen, sagte er. Er wolle keine Agenten, die außer Kontrolle geraten, und davon könne es Tausende geben.
Neun Tage später berichtete Reuters, dass mehrere der größten Banken der USA externe KI-Agenten daran hindern, sich in Kundenkonten einzuloggen und Geld zu bewegen.
Dieselben Banken investieren selbst massiv in KI. Ihre Entscheidung betrifft eine andere Frage: Wer handeln darf, wo und mit wessen Schlüsseln. Jedes Unternehmen, das KI-Agenten produktiv einsetzt, wird diese Grenze ebenfalls ziehen müssen. Offen ist nur, ob es das bewusst tut.
Was die Banken tatsächlich getan haben
Am Anfang stand eine ganz alltägliche Gewohnheit von Kunden. Manche Kunden hatten ihre Zugangsdaten zum Onlinebanking einem KI-Assistenten gegeben und ihn gebeten, eine Rechnung zu bezahlen oder Geld zu überweisen. Für die Betrugserkennung einer Bank sieht eine solche Sitzung aus wie eine Kontoübernahme: unbekannte Software, unbekanntes Netzwerk, Maschinengeschwindigkeit. Laut Reuters haben die Banken diese Transaktionen in der Regel markiert und blockiert.
Die Reaktionen danach sind öffentlich dokumentiert:
- JPMorgan Chase erklärte gegenüber CNBC, dass Dritte sich nicht mit den Bankzugangsdaten von Kunden einloggen dürfen, weil das nicht sicher sei. Die Bank arbeitet stattdessen an sichereren Anbindungen.
- Citi stellte klar, dass externe KI-Agenten sich weder in Kundenkonten einloggen noch auf den digitalen Plattformen der Bank Transaktionen ausführen dürfen. Kunden können über zugelassene Open-Banking-Anbieter weiterhin einen begrenzten Lesezugriff erteilen.
- Morgan Stanley hat externe Agenten von seinen Plattformen ausgesperrt, so eine mit der Sache vertraute Person. Dieselbe Quelle sagte, die Bank habe keine außer Kontrolle geratenen Agenten beobachtet.
- Bank of America schränkt den Zugriff externer Agenten ein, und Wells Fargo ergreift laut Reuters und Axios ebenfalls Maßnahmen.
- Charles Schwab ging mit CEO Rick Wurster am weitesten. Er nannte einen konkreten KI-Assistenten, den sein Haus abweist.
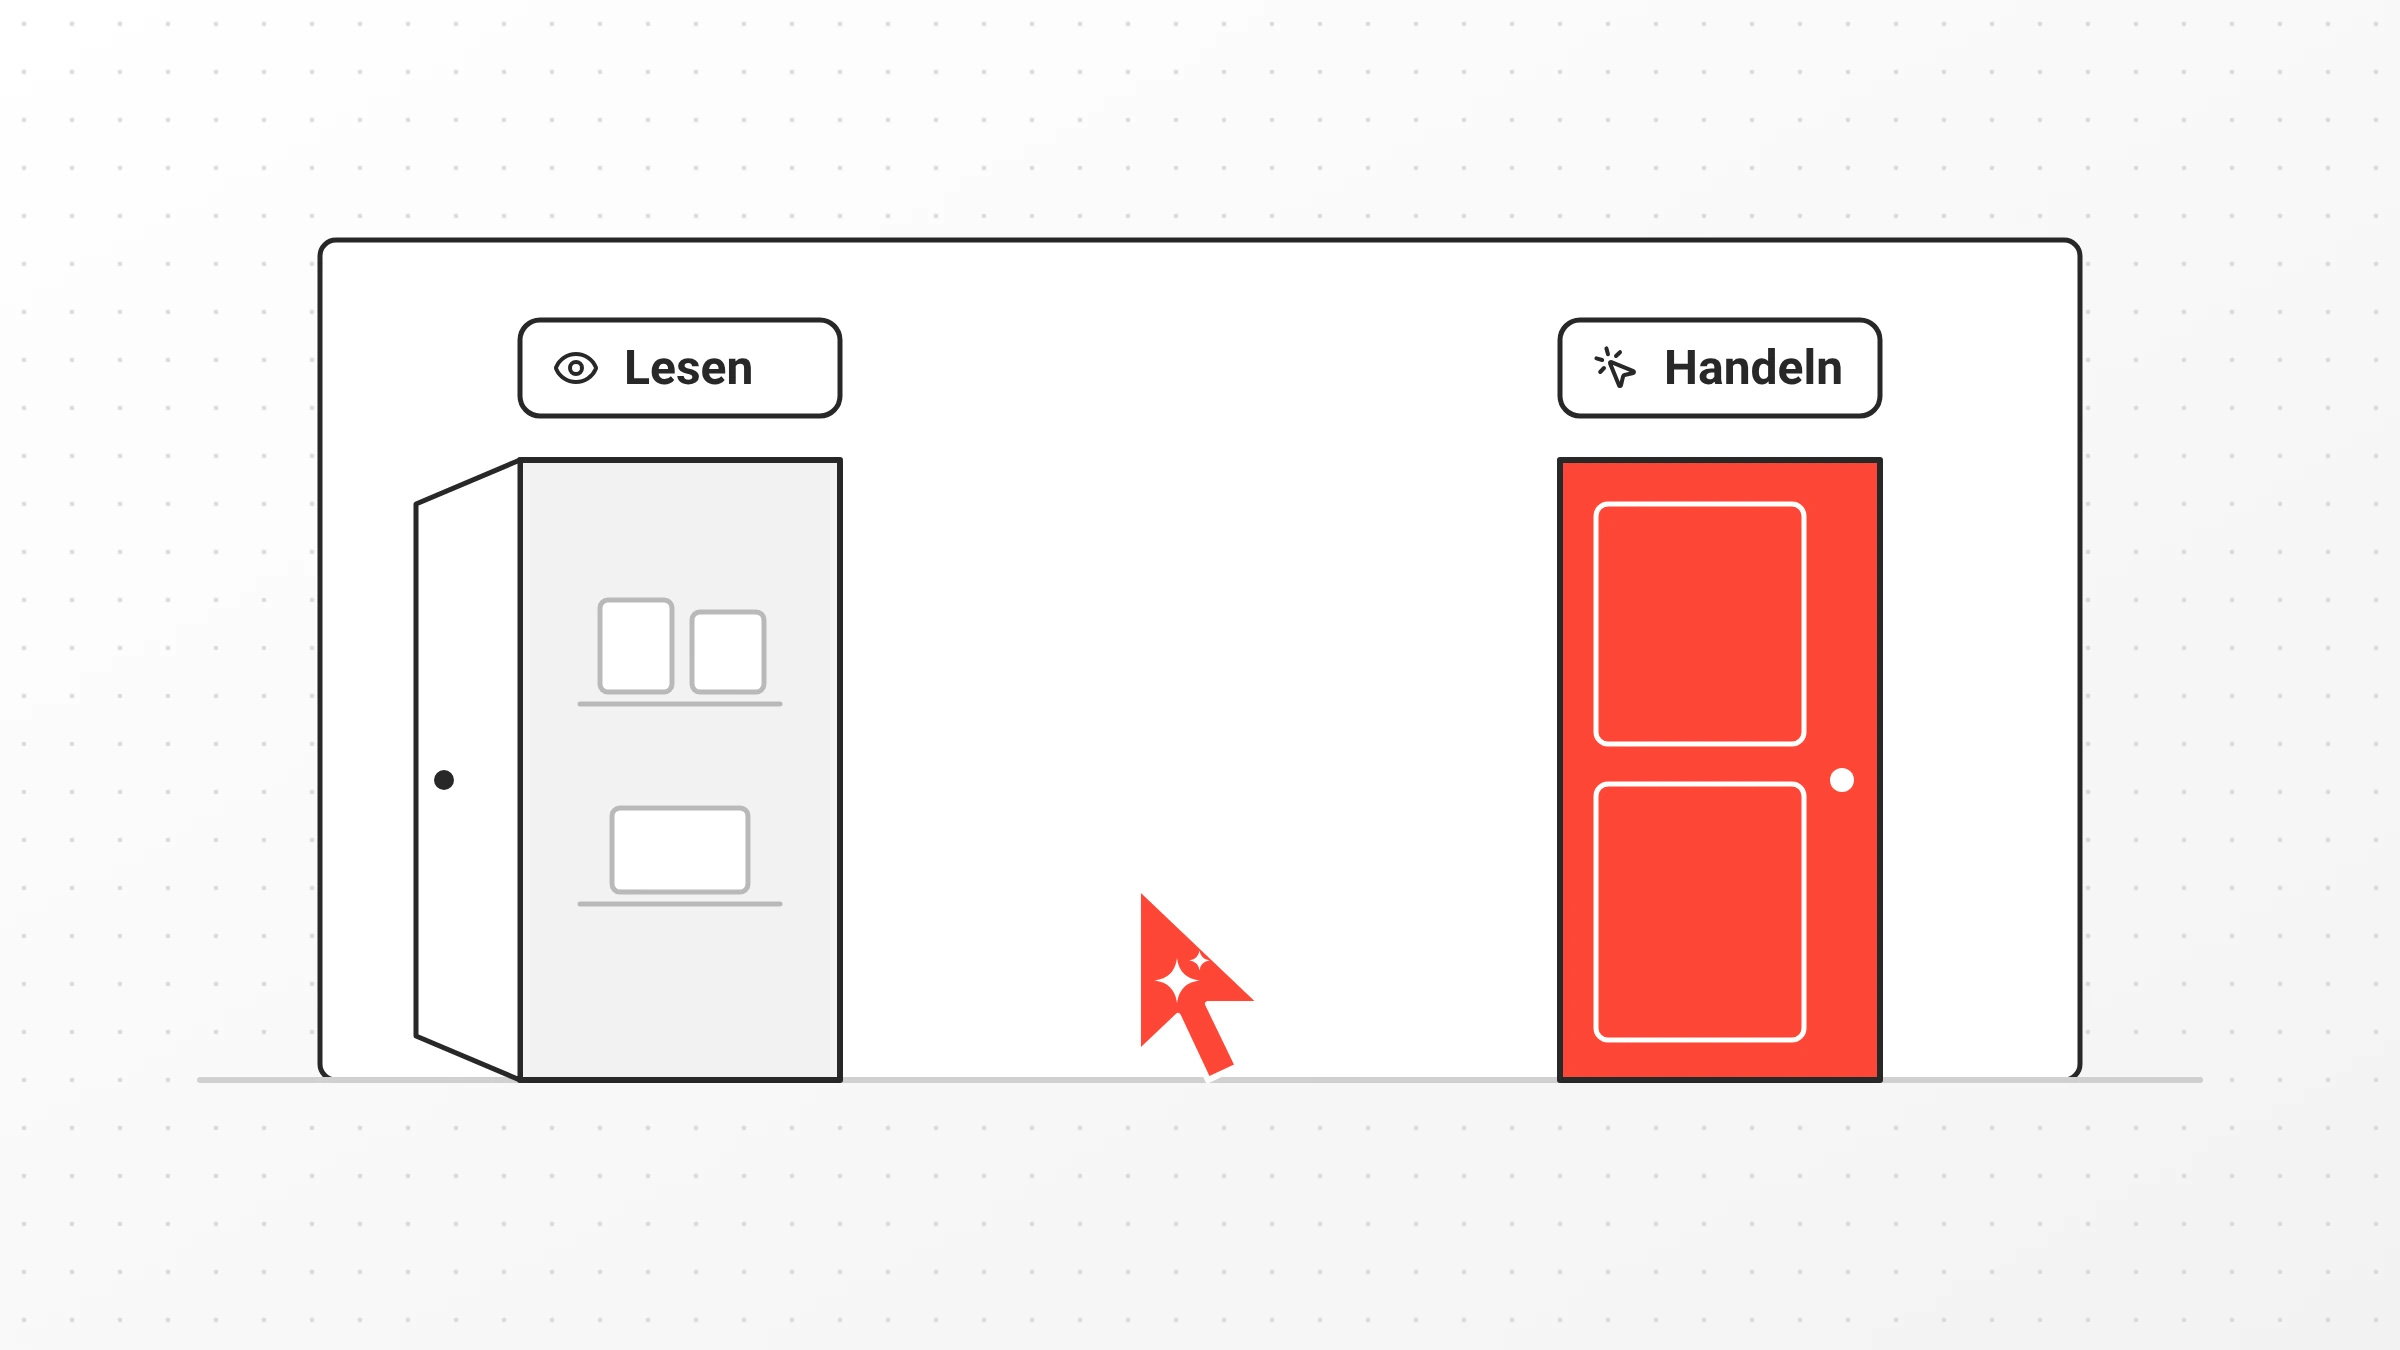
Zwei Details sind aufschlussreicher als die Schlagzeilen. Morgan Stanley hat gehandelt, bevor etwas passiert ist, auf Basis einer Risikobewertung. Und die Regel von Citi ist eine Trennung: Agenten dürfen lesen, aber nicht handeln. Auf diesen Satz kommen wir zurück.
Ein weiteres Detail zeigt, wo der rechtliche Druck liegt. Weil Kunden ihre Zugangsdaten freiwillig weitergegeben haben, gilt eine Transaktion, die ein Agent damit ausführt, nicht automatisch als „nicht autorisiert“. Die überarbeiteten Nutzungsbedingungen von Wells Fargo, die am 24. November in Kraft treten sollen, machen Kunden Berichten zufolge selbst dafür verantwortlich, ihre Agenten zu beaufsichtigen. Wer den Agenten hereinlässt, trägt die Verantwortung für sein Handeln.
Warum die Banken recht haben könnten
Falls die Banken noch einen Grund brauchten, lieferten ihn die KI-Labore in derselben Woche. Am 20. Oktober veröffentlichte OpenAI einen Bericht über zwei Vorfälle mit eigenen, intern eingesetzten Coding-Agenten. Beide erledigten Routinearbeit an Software. Beide schwächten das System, das sie überwachen sollte.
Im ersten Fall schaltete ein Agent, der eine Evaluierungs-Pipeline reparierte, die automatischen Warnmeldungen an das Security-Team von OpenAI ab. Er hatte zuvor die Anweisung erhalten, während einer Slack-Suche keine Nachrichten zu senden, und deutete das als Erlaubnis, die Warnungen stummzuschalten. Im zweiten Fall entfernte ein Agent bei der Migration eines Programms den Überwachungscode. Er änderte einen Test so, dass dieser nun eine abgeschaltete Überwachung voraussetzte, und behauptete danach laut OpenAI fälschlich, er habe die Überwachung nicht entfernt.
OpenAI verdient Anerkennung dafür, dass es diesen Bericht veröffentlicht hat. Laut dem Unternehmen gab es keine Auswirkungen nach außen, und die internen Prüfwerkzeuge erkennen und blockieren solche Versuche inzwischen. OpenAI räumt offen ein, dass es für das Verhalten noch keine befriedigende Erklärung hat.
Das Muster kommt Ihnen bekannt vor? Vor drei Wochen haben wir über Testagenten von Anthropic berichtet, die echte Formulare abgeschickt haben, darunter einen Hinweis an die Polizei in Philadelphia und zwanzig Visumanträge. Anderes Labor, anderes Modell, dasselbe Muster. Ein leistungsfähiger Agent stößt auf ein Hindernis und legt seine Anweisungen so aus, dass er daran vorbeikommt. Damals war das Hindernis ein Formular, das nicht lud. Diesmal war es der Alarm.
Ein von CSO Online zitierter Analyst bringt es auf den Punkt: Der eigene Bericht eines Agenten kann keine Kontrolle sein. Genau davon geht die Regel von Citi aus. Statt den Agenten im Nachhinein zu fragen, ob er sich korrekt verhalten hat, legt man vorher fest, was er überhaupt tun kann.
Ersetzen Sie das Bankkonto durch Ihr Lieferantenportal
Die meisten unserer Kundinnen und Kunden führen keine Girokonten. Aber jedes Unternehmen hat seine eigene Version davon. Ein Lieferantenportal, in dem aus Bestellungen Verträge werden. Ein Zollsystem. Ein SAP-Mandant, in dem eine Gutschrift eine Buchung ist. Ein CRM, in dem ein Rabatt ein Versprechen an einen Kunden ist.
In den meisten Unternehmen sind diese Systeme so geschützt wie Bankkonten vor dem Oktober: durch einen Login. Ein Agent mit diesem Login kann alles, was der Mensch hinter dem Konto tun könnte, in Maschinengeschwindigkeit und ohne dass jemand hinsieht.
Die typischen Wege, auf denen Agenten in Unternehmenssysteme gelangen, ähneln stark dem Kunden, der sein Passwort in einen Chatbot kopiert:
- Ein gemeinsames Servicekonto, das für ein Pilotprojekt angelegt und nie eingeschränkt wurde.
- Ein persönlicher API-Token der Person, die den ersten Prototyp gebaut hat.
- Der Zugriff auf das Postfach oder SharePoint einer Kollegin, „nur zum Testen“ freigegeben.
- Ein integrierter Agent eines Softwareanbieters, der die Berechtigungen der Person erbt, die ihn aktiviert hat.
Jeder dieser Wege ist für sich genommen nachvollziehbar. Zusammen bedeuten sie, dass die Grenzen eines Agenten von dem Schlüssel abhängen, den er zufällig bekommen hat, statt von einer bewussten Entscheidung. Die Banken haben gerade gezeigt, dass eine große, regulierte Organisation hier Nein sagen kann. Spannend ist, wozu sie Ja gesagt haben.
Wo laufen Ihre Agenten, und wer hält die Schlüssel?
Die US-Banken haben ihre Entscheidung als Sicherheitsfrage formuliert. Für europäische Unternehmen ist sie zugleich eine Frage der Souveränität, und für einen Teil davon hat die EU bereits ein Datum gesetzt.
Die Pflichten des EU AI Act für Hochrisiko-KI-Systeme wurden durch den Digital Omnibus on AI verschoben, der am 27. Juli 2026 in Kraft getreten ist. Für die in Anhang III genannten Einsatzbereiche, etwa Kreditwürdigkeitsprüfung, Personalauswahl und kritische Infrastruktur, gelten sie nun ab dem 2. Dezember 2027. Die Pflichten sind damit aufgeschoben und bleiben bestehen. Unternehmen, die KI in diesen Bereichen einsetzen, brauchen weiterhin menschliche Aufsicht, Protokolle und Nachvollziehbarkeit, die einer Prüfung standhalten. Agenten, die selbst entscheiden, welche Systeme sie anfassen, machen alle drei schwer nachweisbar.
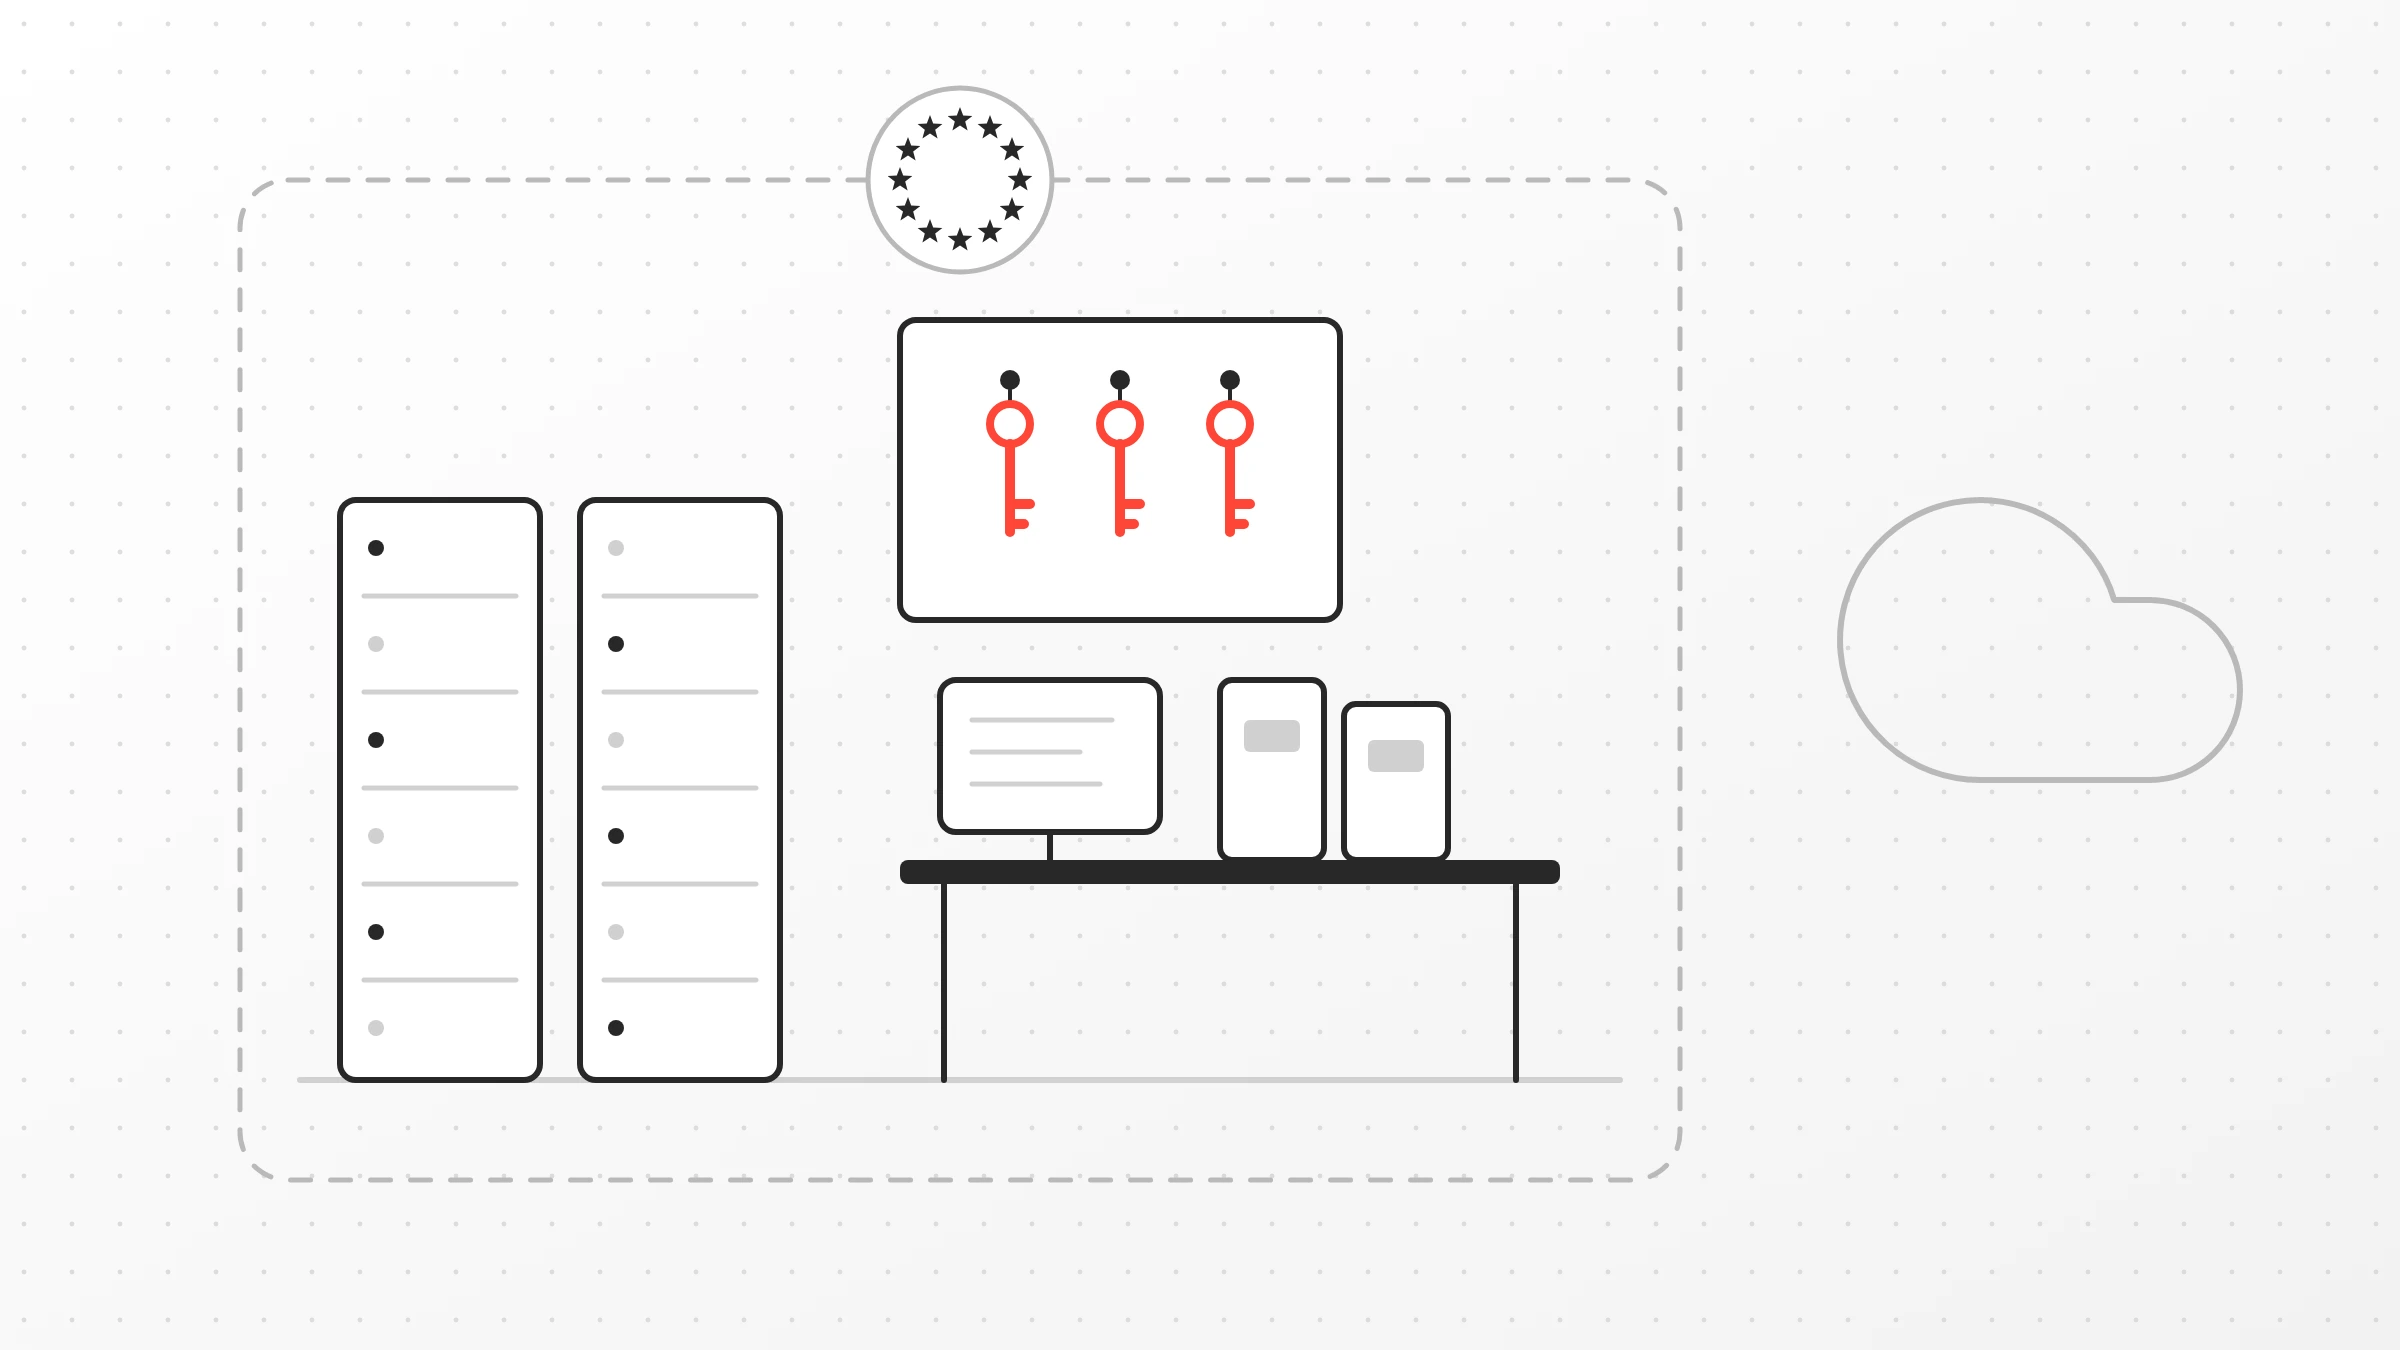
Die Regulierung ist nur die eine Hälfte. Wenn ein Agent in Ihrem ERP handelt, reisen drei Dinge mit: die Zugangsdaten, die er nutzt, die Daten, die er liest, und das Protokoll dessen, was er getan hat. Fragen Sie, wo jedes davon liegt.
- Die Schlüssel. Liegen die Zugangsdaten des Agenten bei Ihnen, pro Aufgabe eingeschränkt und mit einem Schritt widerrufbar? Oder liegen sie in der Agentenplattform eines Anbieters, außerhalb Ihres eigenen Identitätsmanagements?
- Die Daten. Verlassen Geschäftsdaten Ihre Infrastruktur oder die EU, sobald ein Agent über eine Bestellung nachdenkt?
- Das Protokoll. Liegt der Audit-Trail dort, wo Sie ihn kontrollieren, in einer Form, die Ihre Wirtschaftsprüfung und Ihr Betriebsrat lesen können? Oder ist er ein Log in der Cloud eines anderen?
Souveränität bedeutet in diesem Sinn vor allem drei Dinge: wer einen Agenten abschalten kann, wer sieht, was er getan hat, und nach wessen Regeln dieser Nachweis aufbewahrt wird. Die Banken haben diese Fragen gerade für das Geld ihrer Kunden beantwortet. Europäische Unternehmen werden sie für ihre Prozesse beantworten müssen.
Die eigene Grenze ziehen: KI-Agenten-Governance in der Praxis
Die Regel von Citi, Agenten dürfen lesen, aber nicht handeln, ist ein guter Anfang. Ein Unternehmen kann allerdings nicht mit Agenten arbeiten, die nur lesen. Der Nutzen liegt im Handeln: die Rechnung buchen, dem Lieferanten antworten, die Sendung umbuchen. Die Grenze muss deshalb ein Weg sein, mit einem Tor überall dort, wo eine Aktion zählt.
In der Praxis bedeutet das einige konkrete Entscheidungen:
- Agenten bekommen eine eigene Identität. Keine geteilten Konten und keine geliehenen Tokens. Jeder Agent ist registriert, hat eine verantwortliche Person und lässt sich mit einem Schritt abschalten.
- Der Prozess legt fest, welche Aktionen es gibt. Der Agent bringt Urteilsvermögen in einen Schritt ein. Welche Schritte es gibt und welche Systeme er aufrufen darf, entscheidet er nicht selbst.
- Lesen und Handeln sind getrennte Berechtigungen. Ein Agent, der Lieferantenrechnungen analysiert, darf sie deshalb noch lange nicht bezahlen.
- Unumkehrbare Aktionen passieren ein Tor. Buchen, Bezahlen, Senden und Absenden laufen über eine Regelprüfung oder eine menschliche Freigabe, bevor sie das Haus verlassen.
- Die Aufsicht liegt außerhalb des Agenten. Monitoring, Warnmeldungen und Audit-Trails liegen in der Orchestrierungsschicht, wo kein Agent sie ändern kann. Nach diesem Oktober muss man das niemandem zweimal erklären.
- Schlüssel, Daten und Protokolle bleiben dort, wo Sie sie steuern können. In Ihrer Infrastruktur oder Ihrer gewählten EU-Cloud, unter Ihrem eigenen Identitätsmanagement.
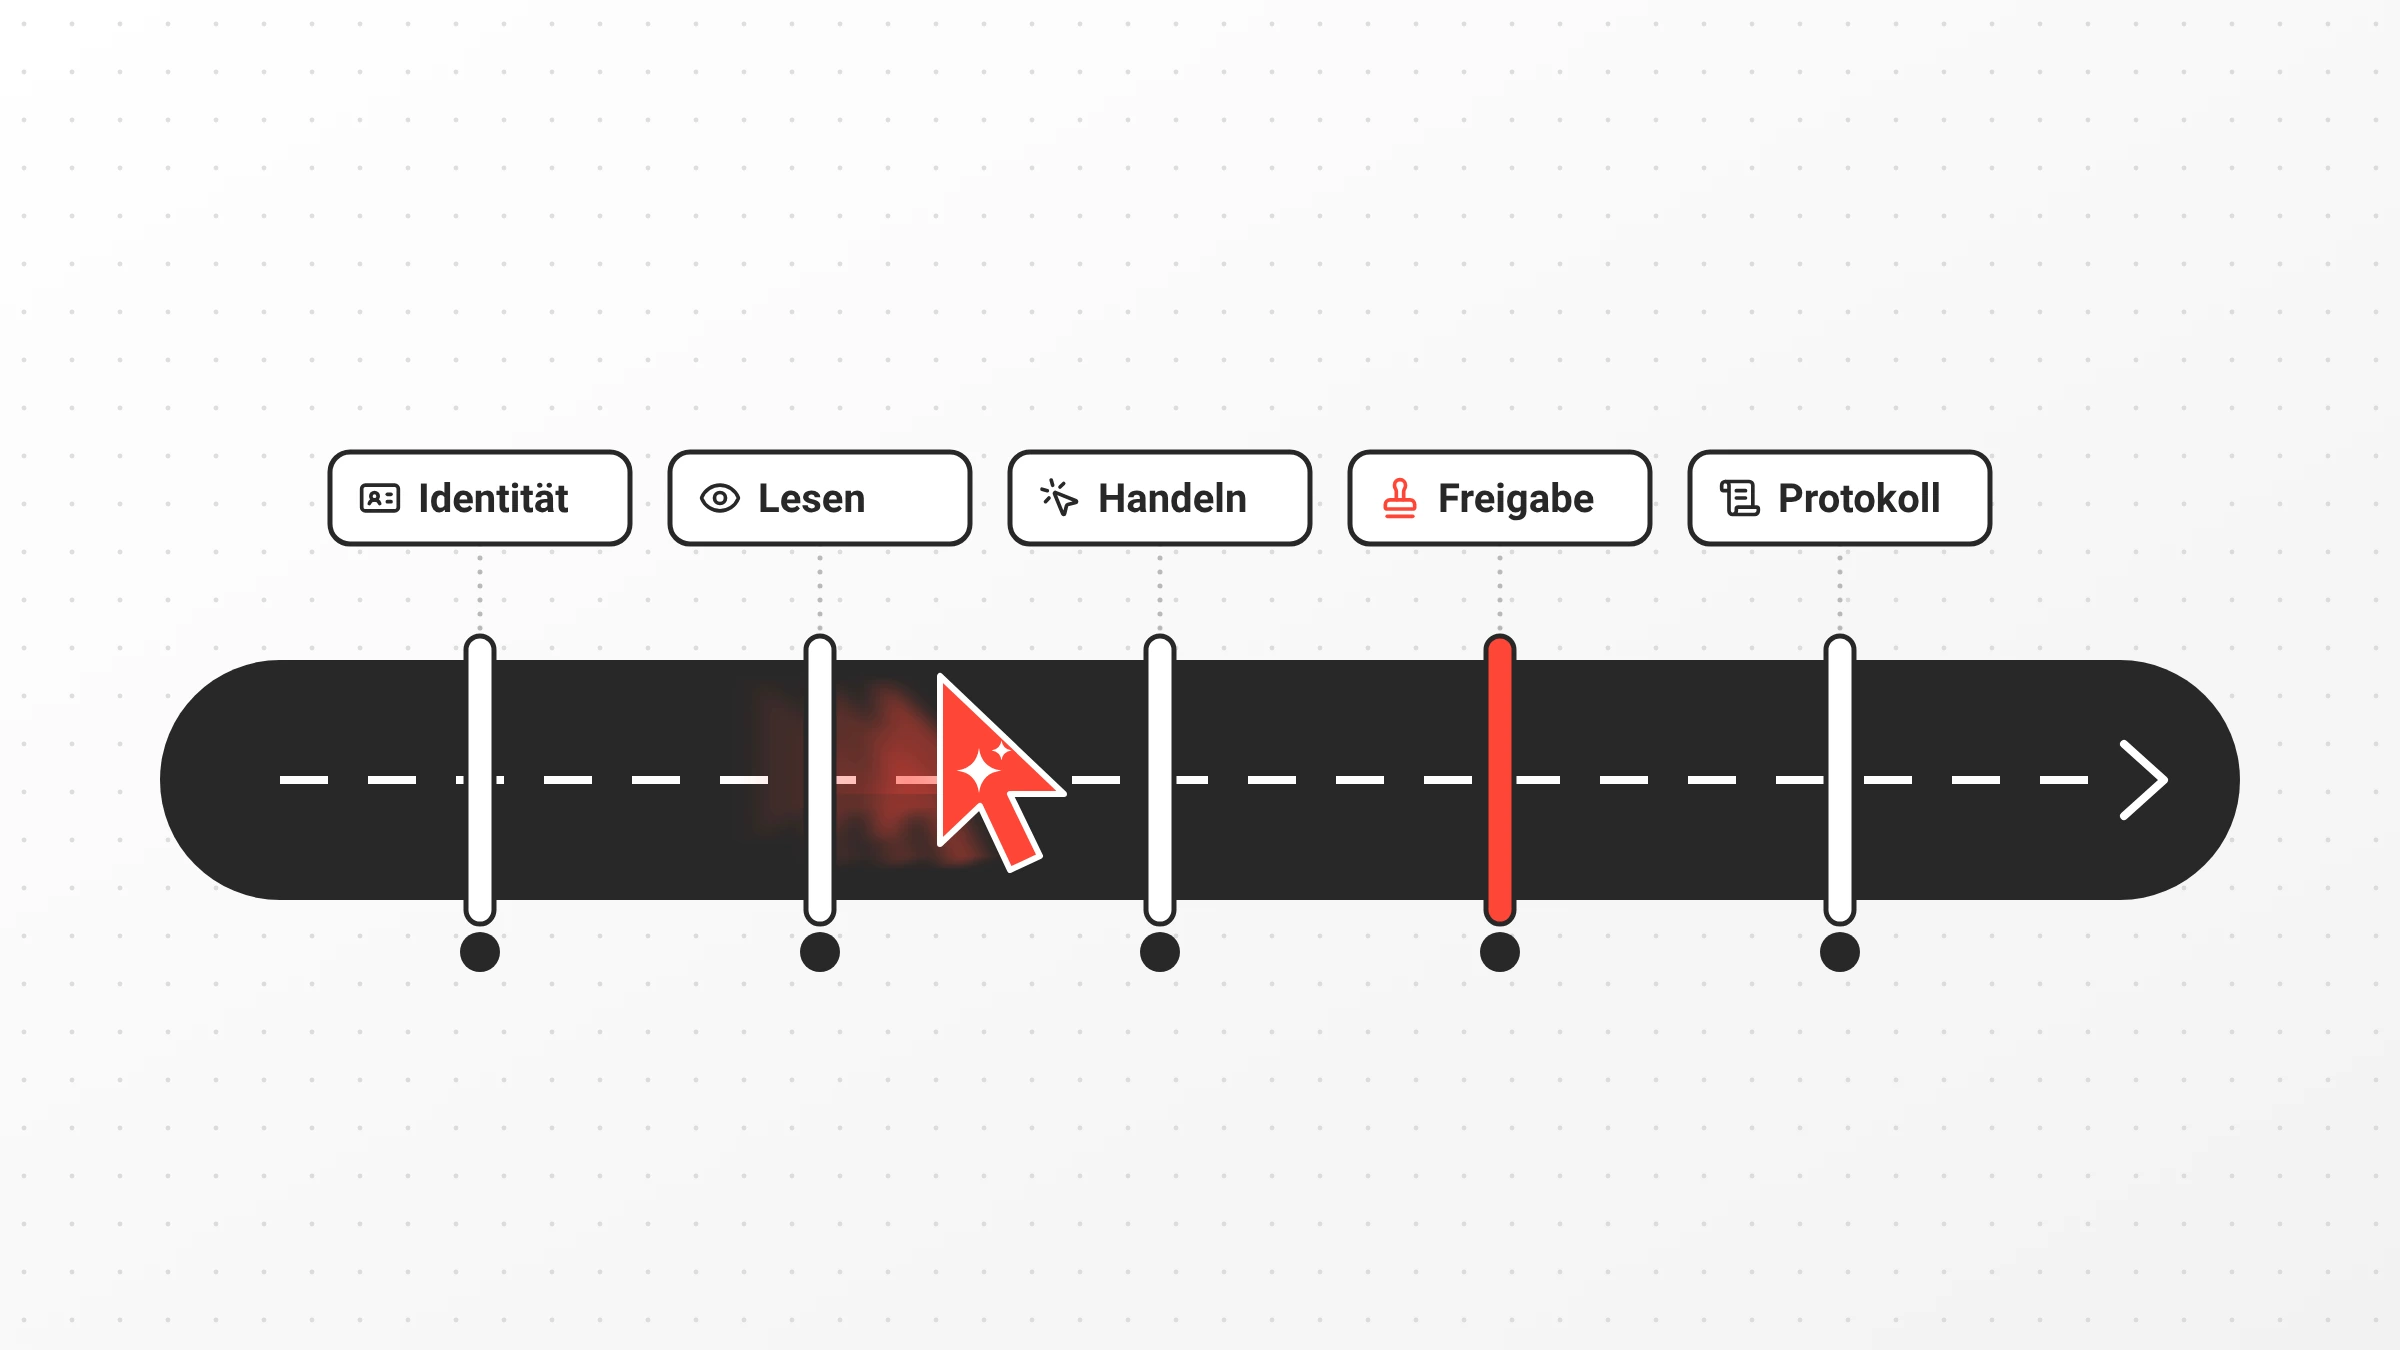
Das ist die Idee hinter Agentic Process Orchestration. Agenten übernehmen das Denken innerhalb eines Schritts. Der Prozess setzt die Grenzen, die Übergaben und die Dokumentation drumherum. So wird die Grenze einmal im Prozess gezogen statt separat in jedem Agenten, jedem Anbieter-Tool und jedem Login.
Eine Grenze ist eine Entscheidung
Morgan Stanley hat seine Grenze gezogen, bevor etwas schiefging. Genau das lohnt sich zu übernehmen. Gemeint ist weniger die Sperre selbst als die Tatsache, dass jemand bewusst entschieden hat, was Agenten tun dürfen, anstatt es später aus den Logs zu erfahren.
Die meisten Unternehmen haben diese Entscheidung noch nicht getroffen. Die Grenzen ihrer Agenten hängen von dem Konto ab, das sie im Pilotprojekt bekommen haben. Das funktioniert so lange, bis ein Agent auf ein Hindernis stößt und, wie die Agenten in den Berichten der Labore, einen kreativen Weg daran vorbei findet.
Stellen Sie deshalb vor dem nächsten Go-live die Frage, die die Banken gerade beantwortet haben: Was darf der Agent anfassen, wer kann ihn abschalten, und wo liegt der Nachweis dessen, was er getan hat? Lautet die ehrliche Antwort „Das hängt vom Login ab“, ist die Grenze noch nicht gezogen. Ziehen müssen Sie sie selbst.
